Domain patchworkstoffe24.de kaufen?
Wir ziehen mit dem Projekt
patchworkstoffe24.de um.
Sind Sie am Kauf der Domain
patchworkstoffe24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain patchworkstoffe24.de kaufen?
Wie funktioniert XML?
Wie funktioniert XML? XML steht für Extensible Markup Language und dient dazu, strukturierte Daten zu speichern und zu übertragen. Es handelt sich um eine Auszeichnungssprache, die es ermöglicht, Informationen hierarchisch zu organisieren und zu kennzeichnen. XML-Dokumente bestehen aus Tags, die den Inhalt beschreiben und in einer Baumstruktur angeordnet sind. Durch die Verwendung von XML können Daten plattformunabhängig ausgetauscht und verarbeitet werden. Entwickler können mithilfe von XML Schemas die Struktur und Gültigkeit von XML-Dokumenten definieren. **
Wie kann man Patchwork-Techniken in verschiedenen handwerklichen Bereichen wie Nähen, Quilten, und Basteln verwenden, um einzigartige und kreative Projekte zu gestalten?
Patchwork-Techniken können verwendet werden, um Stoffreste zu einem einzigartigen Muster zu kombinieren, das dann für Nähprojekte wie Kissenbezüge, Taschen oder Kleidung verwendet werden kann. Beim Quilten können Patchwork-Techniken verwendet werden, um verschiedene Stoffstücke zu einem kunstvollen Quilt zu kombinieren, der als Wandbehang oder Bettdecke dienen kann. Im Basteln können Patchwork-Techniken verwendet werden, um Papier, Stoff oder andere Materialien zu kombinieren, um kreative Projekte wie Karten, Dekorationen oder Geschenkverpackungen zu gestalten. Durch die Verwendung von Patchwork-Techniken können handwerkliche Projekte eine persönliche Note erhalten und individuelle Kreativität zum Ausdruck bringen. **


Ähnliche Suchbegriffe für XML-Feeds
Top-Angebote
Produkte zum Begriff XML-Feeds:
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist eine XML?
Eine XML (Extensible Markup Language) ist eine Auszeichnungssprache, die zur Darstellung und Strukturierung von Daten verwendet wird. Sie ähnelt HTML, wird jedoch hauptsächlich für den Austausch von Daten zwischen verschiedenen Systemen und Plattformen verwendet. XML ermöglicht es, benutzerdefinierte Tags zu erstellen, um die Daten in einer hierarchischen Struktur zu organisieren. Durch die Verwendung von XML können Daten plattformunabhängig und leicht lesbar für Maschinen und Menschen dargestellt werden. XML wird in verschiedenen Bereichen wie Webentwicklung, Datenbanken, E-Commerce und anderen Anwendungen eingesetzt. **
-
Ist XML eine Programmiersprache?
Nein, XML ist keine Programmiersprache, sondern eine Auszeichnungssprache, die zur Strukturierung und Organisation von Daten verwendet wird. XML steht für "Extensible Markup Language" und dient hauptsächlich dazu, Informationen in einem hierarchischen Format darzustellen. Im Gegensatz zu Programmiersprachen wie Java oder Python kann XML keine logischen Operationen ausführen oder Algorithmen implementieren. Stattdessen wird es verwendet, um Daten zu beschreiben und zu kennzeichnen, damit sie von verschiedenen Systemen gelesen und verarbeitet werden können. Obwohl XML nicht als Programmiersprache gilt, wird es oft in Kombination mit anderen Sprachen verwendet, um Daten zu speichern, austauschen und darstellen. **
-
Welches Programm für XML?
Welches Programm für XML eignet sich am besten für deine Anforderungen? Es gibt verschiedene XML-Editoren wie XMLSpy, Oxygen XML Editor, Notepad++, Visual Studio Code und viele mehr. Jedes dieser Programme hat seine eigenen Stärken und Schwächen, daher ist es wichtig, das richtige für deine spezifischen Bedürfnisse auszuwählen. Möchtest du beispielsweise ein Programm mit umfangreichen Funktionen für die XML-Bearbeitung oder bevorzugst du eine einfachere Benutzeroberfläche? Berücksichtige auch, ob du kostenpflichtige Software oder freie Open-Source-Tools bevorzugst. Letztendlich hängt die Wahl des besten Programms für XML von deinen individuellen Anforderungen und Präferenzen ab. **
-
Wo kann man Stoffe in verschiedenen Farben und Materialien zum Nähen und Basteln günstig erwerben?
Man kann Stoffe in verschiedenen Farben und Materialien zum Nähen und Basteln günstig in Stoffgeschäften, auf Online-Marktplätzen wie Etsy oder eBay und in Stoffresteläden kaufen. Auch Second-Hand-Läden oder Flohmärkte bieten oft günstige Stoffe an. Es lohnt sich außerdem, nach Rabattaktionen in großen Einzelhandelsketten oder bei Online-Stoffhändlern zu suchen. **

Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
Top-Angebote
Produkte zum Begriff XML-Feeds:
-
Stopfnadeln Nadeln Stopfen Reparatur Nähen Handarbeit Textilien 12 StückHochwertige Stopfnadeln: Ihr unverzichtbares Set für Textilreparaturen Dieses umfassende Set aus 12 Stopfnadeln ist die ideale Wahl für alle, die Wert auf gepflegte Textilien legen. Mit sorgfältig ausgewählten Größen von 55 mm, 60 mm und 65 mm sind Sie für eine Vielzahl von Reparaturen und Handarbeiten optimal ausgestattet. Egal ob kleine Löcher in Socken oder größere Beschädigungen an Strickwaren und Polstern – diese robusten Nadeln aus Stahl ermöglichen präzises und effizientes Arbeiten. Perfekt sortiert für jede Stopfarbeit Das Set enthält 12 Stopfnadeln, aufgeteilt in drei praktische Längen: 55 mm, 60 mm und 65 mm. Diese Sortierung gewährleistet, dass Sie stets die passende Nadel zur Hand haben. Die unterschiedlichen Längen erleichtern das Arbeiten mit verschiedenen Stoffdicken und Garnstärken, was Ihre Reparaturen einfacher und effektiver macht. Die Nadeln sind speziell für das Führen von Fäden durch bestehende Stoffstrukturen konzipiert und minimieren das Risiko von weiteren Beschädigungen. Vielseitige Anwendungsmöglichkeiten Kleidungsstücke : Ideal zum Ausbessern von Löchern in Socken, Pullovern, Schals und anderen Strickwaren. Verlängern Sie die Lebensdauer Ihrer Lieblingskleidungstücke mühelos. Heimtextilien : Reparieren Sie kleinere Defekte an Polstern, Kissenbezügen oder Decken. Geben Sie Ihren Wohntextilien ein frisches Aussehen. Kreative Handarbeiten : Auch für Stickereien, kleinere Filzarbeiten oder andere kreative Projekte, die das Einarbeiten von Fäden erfordern, sind diese Nadeln bestens geeignet. Faktensheet Modell/Variante: Stopfnadeln sortiert Anzahl: 12 Stück Materialien: Stahl Längen: 55 mm, 60 mm, 65 mm Lieferumfang: 12 Stopfnadeln in verschiedenen Größen SKU: 12322 Häufig gestellte Fragen (FAQ) Wofür werden Stopfnadeln verwendet? Stopfnadeln werden hauptsächlich zum Reparieren von Textilien verwendet, insbesondere zum Stopfen von Löchern in Stoffen wie Socken, Pullovern oder Strickwaren. Sie sind auch nützlich für andere Handarbeiten, bei denen Fäden durch dichte Stoffe geführt werden müssen. Welche Vorteile bieten sortierte Größen? Sortierte Größen von Stopfnadeln ermöglichen es Ihnen, für jede Reparatur die optimale Nadel auszuwählen. Kleinere Nadeln eignen sich besser für feine Stoffe und dünne Garne, während größere Nadeln ideal für dickere Materialien und voluminösere Stopfarbeiten sind. Dies erhöht die Effizienz und die Qualität der Reparatur. Aus welchem Material sind diese Stopfnadeln gefertigt? Diese Stopfnadeln sind aus robustem Stahl gefertigt. Stahl ist bekannt für seine Langlebigkeit und Widerstandsfähigkeit gegen Verbiegen, was eine lange Nutzungsdauer der Nadeln gewährleistet. Können diese Nadeln auch für Bastelprojekte verwendet werden? Ja, neben dem Stopfen von Textilien sind diese Nadeln auch vielseitig für verschiedene Bastel- und Handarbeitsprojekte einsetzbar, bei denen präzises Führen von Fäden oder Wolle erforderlich ist.4,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Nähset Reise Notfall Nähen Reparatur Handarbeit Basteln farbig sortiert 10Das unverzichtbare Nähset für schnelle Reparaturen und kreative Projekte Entdecken Sie das praktische Nähset, das Ihnen bei kleinen Nähpannen schnell und unkompliziert zur Seite steht. Dieses kompakte Set ist der ideale Begleiter für zu Hause, unterwegs oder auf Reisen und enthält alles Notwendige, um abgerissene Knöpfe anzunähen oder kleine Risse zu flicken. Mit 10 Nadeln, die bereits mit farblich sortierten Fäden bestückt sind, und zwei passenden Knöpfen sind Sie für jede Situation bestens ausgerüstet. Nie wieder lange nach der passenden Nähutensilie suchen – alles ist griffbereit in einem handlichen Paket. Produktdetails und Vielseitigkeit Dieses Nähset ist darauf ausgelegt, maximale Effizienz und Benutzerfreundlichkeit zu bieten. Die 10 Nadeln sind bereits eingefädelt, was Ihnen wertvolle Zeit spart und ein sofortiges Loslegen ermöglicht. Die Fäden sind in einer breiten Palette von Farben sortiert, sodass Sie stets den passenden Farbton für Ihre Kleidung oder Bastelarbeiten finden. Die zwei beiliegenden Knöpfe ergänzen das Set perfekt und sind vielseitig einsetzbar. Ob Sie ein Anfänger oder ein erfahrener Handarbeits-Liebhaber sind, dieses Set wird Ihre Erwartungen erfüllen und Ihnen zuverlässige Dienste leisten. Seine kompakten Maße machen es zum idealen Reisebegleiter. Inhalt: 10 Nadeln mit Faden (farblich sortiert), 2 Knöpfe Sofort einsatzbereit: Nadeln sind bereits eingefädelt Farbenvielfalt: Fäden in verschiedenen Farben für jede Gelegenheit Kompakt und leicht: Ideal für jede Handtasche oder Reisegepäck Robust und langlebig: Hochwertige Materialien für dauerhaften Gebrauch Faktenblatt zum Nähset Modell/Variante: Kompaktes Nähset Maße Nadeln: ca. 30-50 mm Länge Maße Knöpfe: ca. 10-15 mm Durchmesser Materialien: Metall (Nadeln), Polyester (Faden), Kunststoff (Knöpfe) Kompatibilität: Universell für alle Stoffarten und Nähprojekte geeignet Lieferumfang: 10 Nadeln (eingefädelt, farblich sortiert), 2 Knöpfe SKU: 12319 GTIN: 4037684172750 Nutzen und Anwendungsbereiche Das Nähset ist ein praktischer Helfer in zahlreichen Situationen. Es ist ideal für: Schnelle Reparaturen: Ein loser Knopf am Hemd, ein kleiner Riss in der Hose oder eine offene Naht am Rock – mit diesem Set haben Sie alles griffbereit. Reisen und unterwegs: Ob im Urlaub, auf Geschäftsreise oder einfach im Auto – das Set passt in jede Tasche und hilft bei unerwarteten Textilpannen. DIY-Projekte und Bastelarbeiten: Ergänzen Sie Ihr kreatives Repertoire für kleine Handarbeiten, Dekorationen oder Puppenkleidung. Anfänger und Profis: Die einfache Handhabung macht es sowohl für Näh-Neulinge als auch für erfahrene Näher zu einem nützlichen Utensil. Dieses Set ist nicht geeignet für größere Schneiderarbeiten oder den Einsatz in professionellen Nähmaschinen. Häufig gestellte Fragen (FAQ) zum Nähset Ist das Nähset für Anfänger geeignet? Ja, das Nähset ist dank der bereits eingefädelten Nadeln und der einfachen Handhabung ideal für Anfänger und Personen mit wenig Näherfahrung geeignet. Welche Fadenfarben sind enthalten? Das Set enthält 10 Nadeln mit farblich sortierten Fäden, die eine gute Auswahl für die meisten kleinen Reparaturen und Projekte bieten. Die genaue Farbzusammensetzung kann variieren. Kann ich die Nadeln nach der Nutzung wiederverwenden? Ja, die Nadeln sind robust und für den mehrfachen Gebrauch konzipiert. Sie können nach dem Verbrauch des Fadens neu eingefädelt werden. Sind die Knöpfe im Set für alle Kleidungsstücke geeignet? Die zwei mitgelieferten Knöpfe sind Standardknöpfe, die für die meisten Hemden, Blusen oder leichte Jacken geeignet sind. Für spezielle Anwendungen oder schwere Stoffe können andere Knöpfe erforderlich sein. Wie groß ist das Nähset? Das Nähset ist sehr kompakt gestaltet, um leicht in jede Tasche zu passen. Genaue Maße des Etuis sind nicht verfügbar, aber es ist so konzipiert, dass es wenig Platz einnimmt.4,59 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.25829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert XML?
Wie funktioniert XML? XML steht für Extensible Markup Language und dient dazu, strukturierte Daten zu speichern und zu übertragen. Es handelt sich um eine Auszeichnungssprache, die es ermöglicht, Informationen hierarchisch zu organisieren und zu kennzeichnen. XML-Dokumente bestehen aus Tags, die den Inhalt beschreiben und in einer Baumstruktur angeordnet sind. Durch die Verwendung von XML können Daten plattformunabhängig ausgetauscht und verarbeitet werden. Entwickler können mithilfe von XML Schemas die Struktur und Gültigkeit von XML-Dokumenten definieren. **
-
Wie kann man Patchwork-Techniken in verschiedenen handwerklichen Bereichen wie Nähen, Quilten, und Basteln verwenden, um einzigartige und kreative Projekte zu gestalten?
Patchwork-Techniken können verwendet werden, um Stoffreste zu einem einzigartigen Muster zu kombinieren, das dann für Nähprojekte wie Kissenbezüge, Taschen oder Kleidung verwendet werden kann. Beim Quilten können Patchwork-Techniken verwendet werden, um verschiedene Stoffstücke zu einem kunstvollen Quilt zu kombinieren, der als Wandbehang oder Bettdecke dienen kann. Im Basteln können Patchwork-Techniken verwendet werden, um Papier, Stoff oder andere Materialien zu kombinieren, um kreative Projekte wie Karten, Dekorationen oder Geschenkverpackungen zu gestalten. Durch die Verwendung von Patchwork-Techniken können handwerkliche Projekte eine persönliche Note erhalten und individuelle Kreativität zum Ausdruck bringen. **
-
Was ist eine XML?
Eine XML (Extensible Markup Language) ist eine Auszeichnungssprache, die zur Darstellung und Strukturierung von Daten verwendet wird. Sie ähnelt HTML, wird jedoch hauptsächlich für den Austausch von Daten zwischen verschiedenen Systemen und Plattformen verwendet. XML ermöglicht es, benutzerdefinierte Tags zu erstellen, um die Daten in einer hierarchischen Struktur zu organisieren. Durch die Verwendung von XML können Daten plattformunabhängig und leicht lesbar für Maschinen und Menschen dargestellt werden. XML wird in verschiedenen Bereichen wie Webentwicklung, Datenbanken, E-Commerce und anderen Anwendungen eingesetzt. **
-
Ist XML eine Programmiersprache?
Nein, XML ist keine Programmiersprache, sondern eine Auszeichnungssprache, die zur Strukturierung und Organisation von Daten verwendet wird. XML steht für "Extensible Markup Language" und dient hauptsächlich dazu, Informationen in einem hierarchischen Format darzustellen. Im Gegensatz zu Programmiersprachen wie Java oder Python kann XML keine logischen Operationen ausführen oder Algorithmen implementieren. Stattdessen wird es verwendet, um Daten zu beschreiben und zu kennzeichnen, damit sie von verschiedenen Systemen gelesen und verarbeitet werden können. Obwohl XML nicht als Programmiersprache gilt, wird es oft in Kombination mit anderen Sprachen verwendet, um Daten zu speichern, austauschen und darstellen. **
Ähnliche Suchbegriffe für XML-Feeds
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
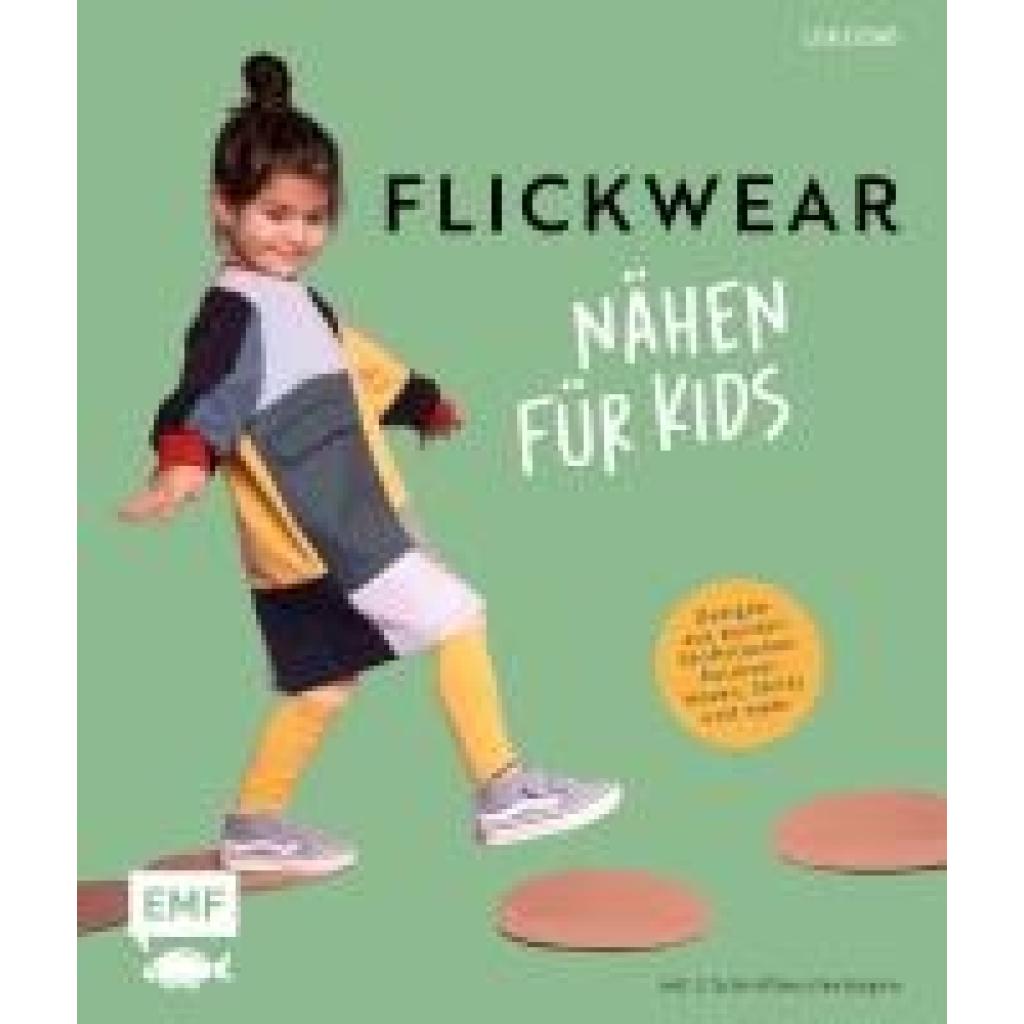
Eichas, Lisa: Patchwork - Kinderkleidung nähenPatchwork - Kinderkleidung nähen , Aus alt mach cool mit der Flickwear-Methode - Pullover, Hosen, Shirts aus bunten Stoffstücken entwerfen - in den Größen 74-140 , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20250128, Autoren: Eichas, Lisa, Seitenzahl/Blattzahl: 128, Themenüberschrift: CRAFTS & HOBBIES / Sewing, Keyword: Flickwear; Kinderkleidung nähen; Kinderkollektion; Kleidung flicken; Näh-Hacks; Nähbuch; Nähkollektion; Nähtechniken; Patchwork; Patchwork nähen; Stoff upcyclen; Stoffquadrate; Stoffreste verwerten; Upcycling; Upsewing; aus alt mach neu; fair fashion für Kinder; fair fashion nähen; fashion fruits; moderne Kinderkleidung; nähen für Kinder, Fachschema: Nähen - Schneider - Schnitt (Schnittmuster), Fachkategorie: Stricken und Häkeln, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 205, Höhe: 20, Gewicht: 772, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welches Programm für XML?
Welches Programm für XML eignet sich am besten für deine Anforderungen? Es gibt verschiedene XML-Editoren wie XMLSpy, Oxygen XML Editor, Notepad++, Visual Studio Code und viele mehr. Jedes dieser Programme hat seine eigenen Stärken und Schwächen, daher ist es wichtig, das richtige für deine spezifischen Bedürfnisse auszuwählen. Möchtest du beispielsweise ein Programm mit umfangreichen Funktionen für die XML-Bearbeitung oder bevorzugst du eine einfachere Benutzeroberfläche? Berücksichtige auch, ob du kostenpflichtige Software oder freie Open-Source-Tools bevorzugst. Letztendlich hängt die Wahl des besten Programms für XML von deinen individuellen Anforderungen und Präferenzen ab. **
-
Wo kann man Stoffe in verschiedenen Farben und Materialien zum Nähen und Basteln günstig erwerben?
Man kann Stoffe in verschiedenen Farben und Materialien zum Nähen und Basteln günstig in Stoffgeschäften, auf Online-Marktplätzen wie Etsy oder eBay und in Stoffresteläden kaufen. Auch Second-Hand-Läden oder Flohmärkte bieten oft günstige Stoffe an. Es lohnt sich außerdem, nach Rabattaktionen in großen Einzelhandelsketten oder bei Online-Stoffhändlern zu suchen. **
-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Was bedeutet Feeds im Internet?
Was bedeutet Feeds im Internet? Feeds im Internet sind Datenströme, die es ermöglichen, aktuelle Informationen von Websites oder Blogs zu abonnieren und automatisch zu empfangen. Sie werden häufig in Form von RSS-Feeds oder Atom-Feeds angeboten und enthalten meistens Texte, Bilder oder Videos. Nutzer können Feeds mit Hilfe von Feed-Readern oder speziellen Apps abonnieren, um stets über neue Inhalte informiert zu bleiben. Feeds sind eine praktische Möglichkeit, um personalisierte Nachrichten und Updates aus verschiedenen Quellen zu erhalten, ohne die Websites regelmäßig besuchen zu müssen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.